Ciberseguridad Cuántica: 3 Estrategias Esenciales para Proteger Datos en España 2026
Anúncios
En el vertiginoso mundo de la tecnología, la promesa de la computación cuántica trae consigo no solo oportunidades sin precedentes, sino también un desafío monumental para la seguridad de la información tal como la conocemos. Para las empresas en España, el horizonte de 2026 se perfila como un punto de inflexión crítico. Es el momento en que los ordenadores cuánticos podrían alcanzar una capacidad suficiente para romper los algoritmos criptográficos actuales, dejando expuestos datos corporativos sensibles. La preparación ya no es una opción, sino una necesidad imperativa. Este artículo desglosa las tres estrategias esenciales de ciberseguridad cuántica España que toda organización debe adoptar para salvaguardar su información en esta nueva era.
Anúncios
La amenaza cuántica no es un concepto futurista lejano; es una realidad inminente. Gobiernos y grandes corporaciones a nivel global están invirtiendo fuertemente en investigación y desarrollo cuántico, lo que acelera la llegada de ordenadores cuánticos capaces de descifrar la criptografía RSA y ECC, pilares de la seguridad digital actual. Esto significa que la información cifrada hoy podría ser descifrada mañana, comprometiendo la confidencialidad, integridad y disponibilidad de datos a largo plazo. Para España, un país con una economía cada vez más digitalizada y dependiente de la infraestructura de datos, la anticipación y la implementación de soluciones de ciberseguridad cuántica España son vitales para mantener la competitividad y la confianza.
La adopción de estas estrategias no solo protegerá contra ataques futuros, sino que también fortalecerá la postura de seguridad general de la empresa, fomentando una cultura de resiliencia y proactividad. Nos adentraremos en cada una de estas estrategias, ofreciendo una guía práctica para su implementación y consideraciones clave para las empresas españolas.
Anúncios
1. Implementación de Criptografía Post-Cuántica (PQC)
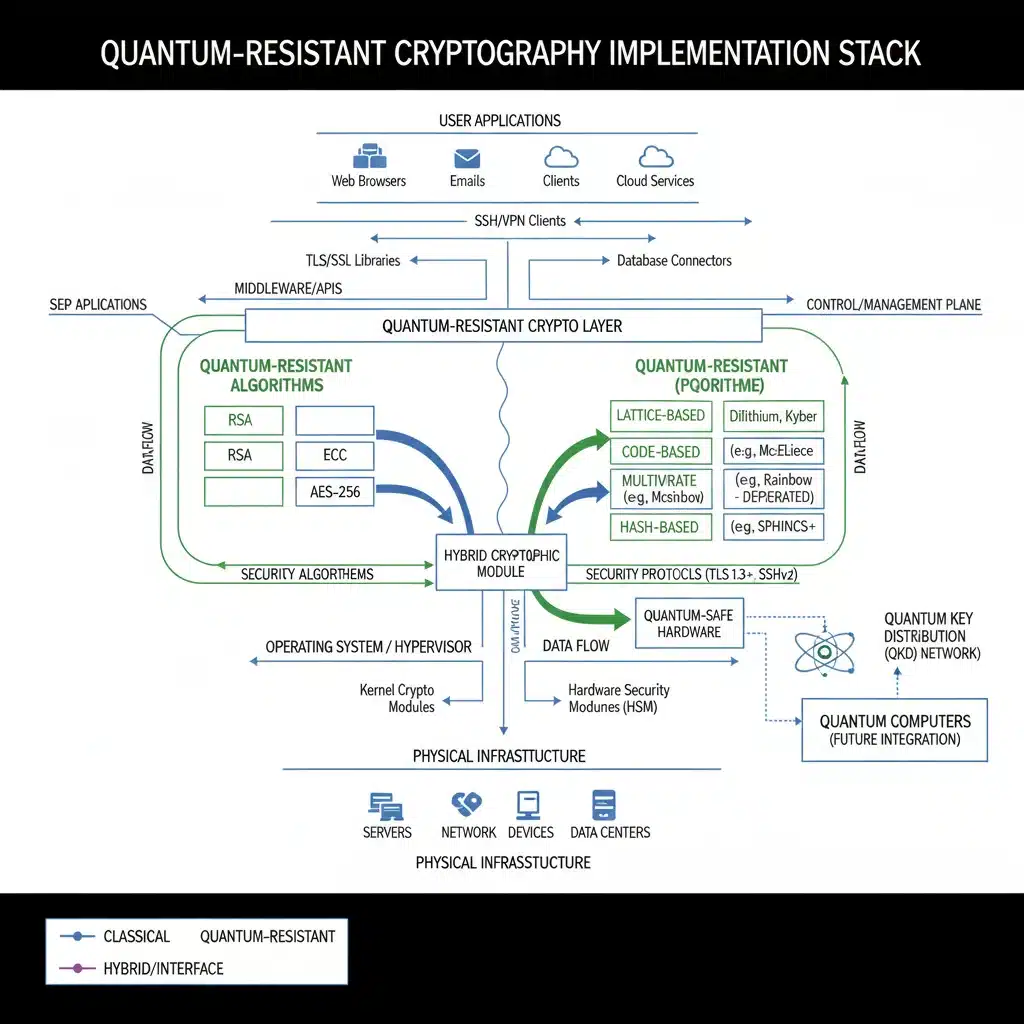
La primera y más fundamental estrategia en el arsenal de la ciberseguridad cuántica España es la migración hacia la criptografía post-cuántica (PQC). Los algoritmos criptográficos actuales, como RSA y ECC, se basan en la dificultad de resolver ciertos problemas matemáticos para ordenadores clásicos. Sin embargo, los ordenadores cuánticos, utilizando algoritmos como el de Shor, pueden resolver estos problemas de manera eficiente, comprometiendo la seguridad de estas claves.
¿Qué es la Criptografía Post-Cuántica?
La PQC se refiere a algoritmos criptográficos que son resistentes tanto a los ataques de ordenadores clásicos como a los de ordenadores cuánticos. Estos algoritmos se basan en problemas matemáticos diferentes a los utilizados actualmente, que se cree que son difíciles de resolver incluso para un ordenador cuántico. El Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) ha estado liderando un proceso de estandarización para seleccionar y estandarizar algoritmos PQC, con varias candidaturas prometedoras en fases avanzadas.
Pasos para la Implementación de PQC en España:
-
Inventario y Evaluación de Activos Criptográficos: Antes de cualquier migración, es crucial identificar dónde y cómo se utiliza la criptografía dentro de la organización. Esto incluye la evaluación de sistemas, aplicaciones, protocolos de comunicación y bases de datos que dependen de la criptografía. Es fundamental entender qué datos están protegidos y por cuánto tiempo necesitan permanecer seguros (vida útil de los datos), ya que esto influirá en la prioridad de migración. Las empresas españolas deben realizar un mapeo exhaustivo de su infraestructura digital, identificando todas las dependencias criptográficas, desde certificados SSL/TLS hasta VPNs, firmas digitales y sistemas de gestión de claves. Esta fase inicial es a menudo la más compleja, pero sienta las bases para una transición exitosa a la ciberseguridad cuántica España.
Se debe clasificar la información según su sensibilidad y el impacto de una posible brecha de seguridad. Datos financieros, información de clientes, propiedad intelectual y secretos comerciales deben ser prioritarios. Además, es importante considerar la vida útil de los datos: ¿cuánto tiempo necesitan estar protegidos? Esto es crítico porque los datos cifrados hoy podrían ser vulnerables en el futuro si se interceptan y se almacenan hasta que un ordenador cuántico esté disponible para descifrarlos (ataque de “cosechar ahora, descifrar después”).
-
Planificación de la Migración por Fases: La transición a PQC no será un evento único, sino un proceso gradual. Las organizaciones deben desarrollar una hoja de ruta detallada que priorice los sistemas más críticos y los datos más sensibles. Esto podría implicar la implementación de un enfoque híbrido, donde los algoritmos clásicos y cuánticos coexistan durante un período de transición. La interoperabilidad será clave, ya que los sistemas deberán comunicarse con entidades que aún utilicen criptografía clásica. Las empresas españolas deben considerar la adopción de estándares emergentes y participar en pruebas piloto para familiarizarse con las nuevas tecnologías. La planificación debe incluir la asignación de recursos, la formación del personal y la definición de métricas de éxito.
Un enfoque por fases permite a las organizaciones gestionar la complejidad y los riesgos asociados con una migración a gran escala. Se recomienda comenzar con proyectos piloto en entornos controlados para probar la compatibilidad, el rendimiento y la estabilidad de los nuevos algoritmos PQC. Esto también brinda la oportunidad de capacitar al personal técnico y de seguridad en las nuevas tecnologías y procedimientos. La colaboración con proveedores de tecnología y expertos en ciberseguridad cuántica España será fundamental para asegurar una transición fluida y eficiente.
-
Actualización de Infraestructura y Software: La implementación de PQC requerirá actualizaciones significativas en la infraestructura de TI, incluyendo hardware, software y protocolos de red. Los sistemas operativos, las bibliotecas criptográficas, los dispositivos de red (routers, firewalls) y las aplicaciones deberán ser capaces de soportar los nuevos algoritmos. Esto podría implicar la adquisición de nuevo hardware o la actualización de firmware. Las empresas deben trabajar de cerca con sus proveedores de tecnología para asegurar que sus productos sean compatibles con PQC y que ofrezcan rutas de migración claras. La gestión de claves también será un aspecto crítico, ya que los algoritmos PQC pueden requerir tamaños de clave diferentes y nuevos métodos de generación y distribución.
Es esencial evaluar la capacidad de los sistemas actuales para manejar los nuevos algoritmos PQC, que pueden tener requisitos computacionales y de tamaño de clave diferentes. Algunas soluciones PQC pueden ser más intensivas en recursos o producir firmas y claves más grandes, lo que podría afectar el rendimiento de la red o el almacenamiento. La infraestructura de clave pública (PKI) existente también necesitará ser revisada y potencialmente actualizada para emitir y gestionar certificados basados en algoritmos PQC. La colaboración con proveedores de servicios de seguridad y consultores especializados en ciberseguridad cuántica España puede facilitar este proceso complejo.
2. Desarrollo de una Estrategia de “Crypto-Agilidad”
La segunda estrategia esencial para la ciberseguridad cuántica España es el desarrollo de una mentalidad y una infraestructura “cripto-ágil”. Dado que el panorama de la computación cuántica y la criptografía post-cuántica está en constante evolución, las organizaciones no pueden permitirse el lujo de implementar una solución estática. Necesitan la capacidad de cambiar o actualizar rápidamente sus algoritmos criptográficos en respuesta a nuevas amenazas o a la estandarización de nuevos algoritmos.
¿Qué Implica la Crypto-Agilidad?
La crypto-agilidad es la capacidad de una organización para reemplazar o actualizar algoritmos criptográficos, claves y protocolos de manera rápida y eficiente, con un impacto mínimo en las operaciones. Esto es fundamental porque:
- Los estándares PQC aún están en desarrollo y podrían evolucionar.
- Podrían surgir nuevas vulnerabilidades en los algoritmos PQC actuales.
- La potencia de los ordenadores cuánticos podría aumentar más rápido de lo esperado.
Pilares de la Crypto-Agilidad para Empresas Españolas:
-
Inventario y Gestión de Activos Criptográficos Centralizada: Para ser ágil, una organización debe saber exactamente dónde y cómo se utiliza la criptografía. Esto requiere un inventario detallado y actualizado de todos los activos criptográficos (claves, certificados, algoritmos, módulos de hardware de seguridad – HSMs). Herramientas de gestión de claves centralizadas y sistemas de inventario automático son cruciales para tener una visión completa y poder reaccionar rápidamente. Una plataforma unificada para la gestión del ciclo de vida de las claves y certificados, desde su generación hasta su revocación, es indispensable para una estrategia de ciberseguridad cuántica España efectiva.
La automatización juega un papel clave aquí. Las soluciones que pueden descubrir automáticamente los activos criptográficos, monitorear su estado y reportar su uso y cumplimiento son vitales. Esto reduce el riesgo de errores humanos y acelera la capacidad de respuesta ante incidentes o la necesidad de una actualización masiva de algoritmos. La visibilidad completa sobre la infraestructura criptográfica es el primer paso hacia la agilidad.
-
Arquitectura Modular y Abierta: Las aplicaciones y sistemas deben diseñarse con una arquitectura modular que permita la fácil sustitución de los componentes criptográficos. Evitar el “hardcoding” de algoritmos y claves es fundamental. En su lugar, se deben utilizar interfaces de programación de aplicaciones (APIs) bien definidas y bibliotecas criptográficas que puedan ser actualizadas o intercambiadas sin necesidad de reescribir grandes porciones de código. Esto facilita la integración de nuevos algoritmos PQC cuando estén disponibles y estandarizados, sin interrumpir significativamente las operaciones. La adopción de estándares abiertos y la interoperabilidad son aspectos clave en este pilar de la ciberseguridad cuántica España.
Una arquitectura modular también implica el uso de módulos criptográficos que puedan ser actualizados o reemplazados de forma independiente del resto del sistema. Esto no solo facilita la migración a PQC, sino que también mejora la seguridad general, ya que las actualizaciones de seguridad pueden aplicarse de manera más rápida y eficiente. Las organizaciones deben presionar a sus proveedores de software y hardware para que ofrezcan productos con esta flexibilidad inherente.
-
Automatización de Procesos Criptográficos: La agilidad se maximiza a través de la automatización. Los procesos de despliegue de nuevas claves, rotación de certificados, actualización de algoritmos y aplicación de parches de seguridad deben ser automatizados en la medida de lo posible. Esto reduce el tiempo de respuesta, minimiza errores humanos y asegura una implementación consistente en toda la infraestructura. Las herramientas de orquestación y automatización de la seguridad son esenciales para mantener una postura cripto-ágil. Las empresas españolas deben invertir en estas herramientas para garantizar una rápida adaptación a los cambios en el panorama de la ciberseguridad cuántica España.
La automatización de la gestión del ciclo de vida de los certificados, por ejemplo, puede prevenir interrupciones del servicio debido a certificados caducados y permite una rápida renovación con nuevos algoritmos. De manera similar, la automatización del despliegue de parches criptográficos es crucial para responder a nuevas vulnerabilidades. Al reducir la intervención manual, las organizaciones pueden asegurar que sus defensas criptográficas estén siempre actualizadas y sean robustas.
3. Formación y Concienciación del Personal
La tercera estrategia, a menudo subestimada pero igualmente crítica, es la inversión en la formación y concienciación del personal. La tecnología más avanzada es ineficaz si el equipo humano no está preparado para entenderla, implementarla y gestionarla correctamente. La transición a la ciberseguridad cuántica España introduce nuevos conceptos, retos y responsabilidades que requieren una fuerza laboral bien informada.
Áreas Clave de Formación y Concienciación:
-
Educación sobre Fundamentos Cuánticos y Amenazas: Es fundamental que el personal de TI y seguridad entienda los principios básicos de la computación cuántica y cómo representa una amenaza para la criptografía actual. Esto no significa que todos deban ser físicos cuánticos, pero sí comprender el impacto potencial y la urgencia de la situación. Sesiones informativas, talleres y recursos educativos pueden ayudar a desmitificar la tecnología y resaltar la importancia de la preparación. Para las empresas en España, esto significa entender cómo la evolución global de la computación cuántica impactará directamente en su seguridad local.
La formación debe ir más allá de la mera concienciación; debe proporcionar una base conceptual sólida. Entender el algoritmo de Shor, el algoritmo de Grover y sus implicaciones para la criptografía asimétrica y simétrica, respectivamente, es crucial para los equipos técnicos. Esto les permitirá tomar decisiones informadas y participar activamente en la estrategia de ciberseguridad cuántica España de la empresa.
-
Capacitación en Nuevos Algoritmos y Herramientas PQC: Los equipos técnicos, especialmente los ingenieros de seguridad, desarrolladores y administradores de sistemas, necesitarán capacitación específica sobre los algoritmos PQC seleccionados, su implementación, configuración y gestión. Esto incluye el manejo de nuevas bibliotecas criptográficas, la integración con sistemas existentes y la resolución de problemas potenciales. La formación práctica y el acceso a entornos de prueba son esenciales para que el personal adquiera experiencia con estas nuevas herramientas.
Esta capacitación debe ser continua, ya que los estándares PQC y las mejores prácticas seguirán evolucionando. Incluir a los desarrolladores de software en esta formación es vital, ya que son los que implementarán los nuevos algoritmos en las aplicaciones. Las empresas pueden considerar certificaciones específicas en criptografía post-cuántica para sus equipos clave, asegurando un nivel de experiencia reconocido en ciberseguridad cuántica España.
-
Concienciación de Toda la Organización sobre la Importancia de la Seguridad Cuántica: La seguridad es responsabilidad de todos. Aunque el personal técnico será el encargado de la implementación, todos los empleados deben ser conscientes de la importancia de proteger los datos y de los nuevos riesgos que plantea la computación cuántica. Esto incluye la formación sobre políticas de seguridad actualizadas, la importancia de la higiene criptográfica y cómo reportar posibles incidentes. Una cultura de seguridad sólida, que incluya la preparación cuántica, es un pilar fundamental para la resiliencia de la empresa en España.
Los líderes empresariales también deben estar informados sobre los riesgos y las implicaciones estratégicas de la era cuántica. Esto les permitirá asignar recursos adecuados, apoyar las iniciativas de seguridad y entender la importancia de la inversión en ciberseguridad cuántica España. La concienciación a nivel ejecutivo es tan importante como la formación técnica para garantizar que la estrategia de seguridad cuántica se integre en la visión general de la empresa.
El Camino a Seguir para las Empresas Españolas
La convergencia de la computación cuántica y la ciberseguridad representa uno de los mayores desafíos tecnológicos de nuestra era. Para las empresas en España, la preparación para 2026 no es una tarea que pueda posponerse. Aquellas organizaciones que adopten proactivamente las estrategias de ciberseguridad cuántica España no solo protegerán sus activos más valiosos, sino que también se posicionarán como líderes en innovación y resiliencia digital.
La inversión en criptografía post-cuántica, el desarrollo de una infraestructura cripto-ágil y la capacitación exhaustiva del personal son los tres pilares sobre los que se construirá la seguridad de la información en la era cuántica. Este es un viaje complejo, que requerirá colaboración con expertos, proveedores de tecnología y, posiblemente, con entidades gubernamentales y académicas. Sin embargo, el costo de la inacción es incalculable, con el riesgo de comprometer la confidencialidad de datos, la confianza de los clientes y la continuidad del negocio.
Es el momento de actuar. Evaluar la postura actual, planificar la migración, invertir en las herramientas adecuadas y, lo más importante, capacitar al equipo. El futuro de la ciberseguridad cuántica España ya está aquí, y las empresas que se adapten serán las que prosperen en el panorama digital del mañana.
Preguntas Frecuentes sobre Ciberseguridad Cuántica en España
¿Qué es la ciberseguridad cuántica?
La ciberseguridad cuántica es el campo de estudio y aplicación de medidas de seguridad diseñadas para proteger sistemas y datos de las amenazas que plantean los ordenadores cuánticos, así como para aprovechar los principios de la mecánica cuántica para desarrollar nuevas formas de seguridad, como la criptografía cuántica. Se centra principalmente en la criptografía post-cuántica (PQC), que son algoritmos resistentes a ataques cuánticos.
¿Por qué es importante la ciberseguridad cuántica para las empresas españolas en 2026?
Para 2026, se espera que los ordenadores cuánticos puedan haber avanzado lo suficiente como para romper los algoritmos criptográficos actuales (como RSA y ECC) que protegen la mayoría de las comunicaciones y datos digitales. Esto significa que la información sensible de las empresas españolas, desde datos financieros hasta propiedad intelectual y datos de clientes, podría estar en riesgo de ser descifrada. La preparación es crucial para evitar brechas de seguridad masivas.
¿Qué son los algoritmos de criptografía post-cuántica (PQC)?
Los algoritmos PQC son un conjunto de algoritmos criptográficos diseñados para ser seguros frente a ataques tanto de ordenadores clásicos como de futuros ordenadores cuánticos. A diferencia de la criptografía cuántica, que utiliza principios cuánticos para la seguridad, la PQC se puede implementar en la infraestructura informática clásica existente. El NIST está estandarizando varios de estos algoritmos.
¿Cómo pueden las PYMES en España prepararse para la amenaza cuántica?
Aunque las PYMES pueden tener recursos limitados, pueden empezar por: 1) Realizar un inventario de sus activos criptográficos y datos sensibles. 2) Mantenerse informadas sobre los estándares PQC y las recomendaciones del NIST. 3) Priorizar la actualización de software y hardware con proveedores que ofrezcan soluciones “quantum-safe”. 4) Invertir en formación básica para su personal de TI. 5) Considerar la colaboración con expertos en ciberseguridad cuántica España para asesoramiento.
¿Es la criptografía cuántica lo mismo que la criptografía post-cuántica?
No, no son lo mismo. La criptografía cuántica (QKD – Quantum Key Distribution) utiliza los principios de la mecánica cuántica para establecer y distribuir claves criptográficas de forma inherentemente segura. Requiere hardware especializado y es muy segura pero de alcance limitado. La criptografía post-cuántica (PQC), por otro lado, son algoritmos matemáticos que se ejecutan en ordenadores clásicos y están diseñados para ser resistentes a los ataques de ordenadores cuánticos. Son complementarias en la estrategia de ciberseguridad cuántica España.
¿Qué papel juegan las regulaciones en la adopción de la ciberseguridad cuántica en España?
Las regulaciones, como el RGPD, ya exigen la protección de datos, y aunque no mencionan específicamente la criptografía cuántica, la necesidad de proteger los datos de las amenazas emergentes implicará la adaptación a estas nuevas tecnologías. Es probable que en el futuro surjan directrices o regulaciones específicas que impulsen la adopción de estándares PQC, especialmente en sectores críticos y gubernamentales en España.